¿Hackearon tu WordPress para meter spam SEO? Cómo detectarlo y limpiarlo
Comprueba el spam SEO en WordPress con Search Console y el proveedor. Cierra la vía de entrada, limpia el sitio y verifica la revisión de Google.
Si Google muestra páginas que tu equipo nunca publicó, guarda las URL antes de intentar que desaparezcan los resultados. Que la página de inicio parezca normal no resuelve la duda. La instalación de WordPress puede seguir teniendo contenido inyectado o permitir que el atacante vuelva a entrar, aunque un resultado ya esté oculto.
Usa ese resultado inesperado como motivo para investigar el sitio. Confirma qué cambió, recurre al proveedor de alojamiento cuando haga falta y cierra la vía de entrada durante la limpieza. Search Console ayuda a identificar el problema y gestionar la respuesta de Google, pero no sustituye ese trabajo de seguridad.
Resumen. Revisa Problemas de seguridad y Acciones manuales por separado, investiga las URL indexadas que no reconozcas y comprueba los archivos y accesos de WordPress con el responsable técnico. Restaura las páginas legítimas y elimina las creadas por el atacante con respuestas HTTP 404 o 410. Solicita la revisión correspondiente después de verificar la limpieza. La retirada temporal de resultados, la aprobación de una revisión y la indexación posterior son resultados distintos.
Gootloader y el spam SEO en WordPress
Un WordPress comprometido puede poner en riesgo a sus visitantes además de perjudicar su visibilidad. El comunicado de la policía neerlandesa del 12 de noviembre de 2026 describe la manipulación de búsquedas mediante sitios WordPress infectados en la actuación contra Gootloader. Registra 14 servidores desactivados en los Países Bajos, además de 218 dominios incautados y 681 sitios desinfectados conjuntamente por la policía neerlandesa y sus socios internacionales.
La investigación, bajo la dirección de la fiscalía neerlandesa, reunió a los Países Bajos con Alemania, Dinamarca, Reino Unido, Estados Unidos y Canadá, con apoyo de Europol y Eurojust. Europol describe documentos legales falsos distribuidos mediante sitios comprometidos, incluidos sitios WordPress, para infectar a los visitantes y facilitar otros delitos como el ransomware. Esos resultados corresponden a la actuación contra Gootloader. No identifican la causa del contenido sospechoso en otro sitio.
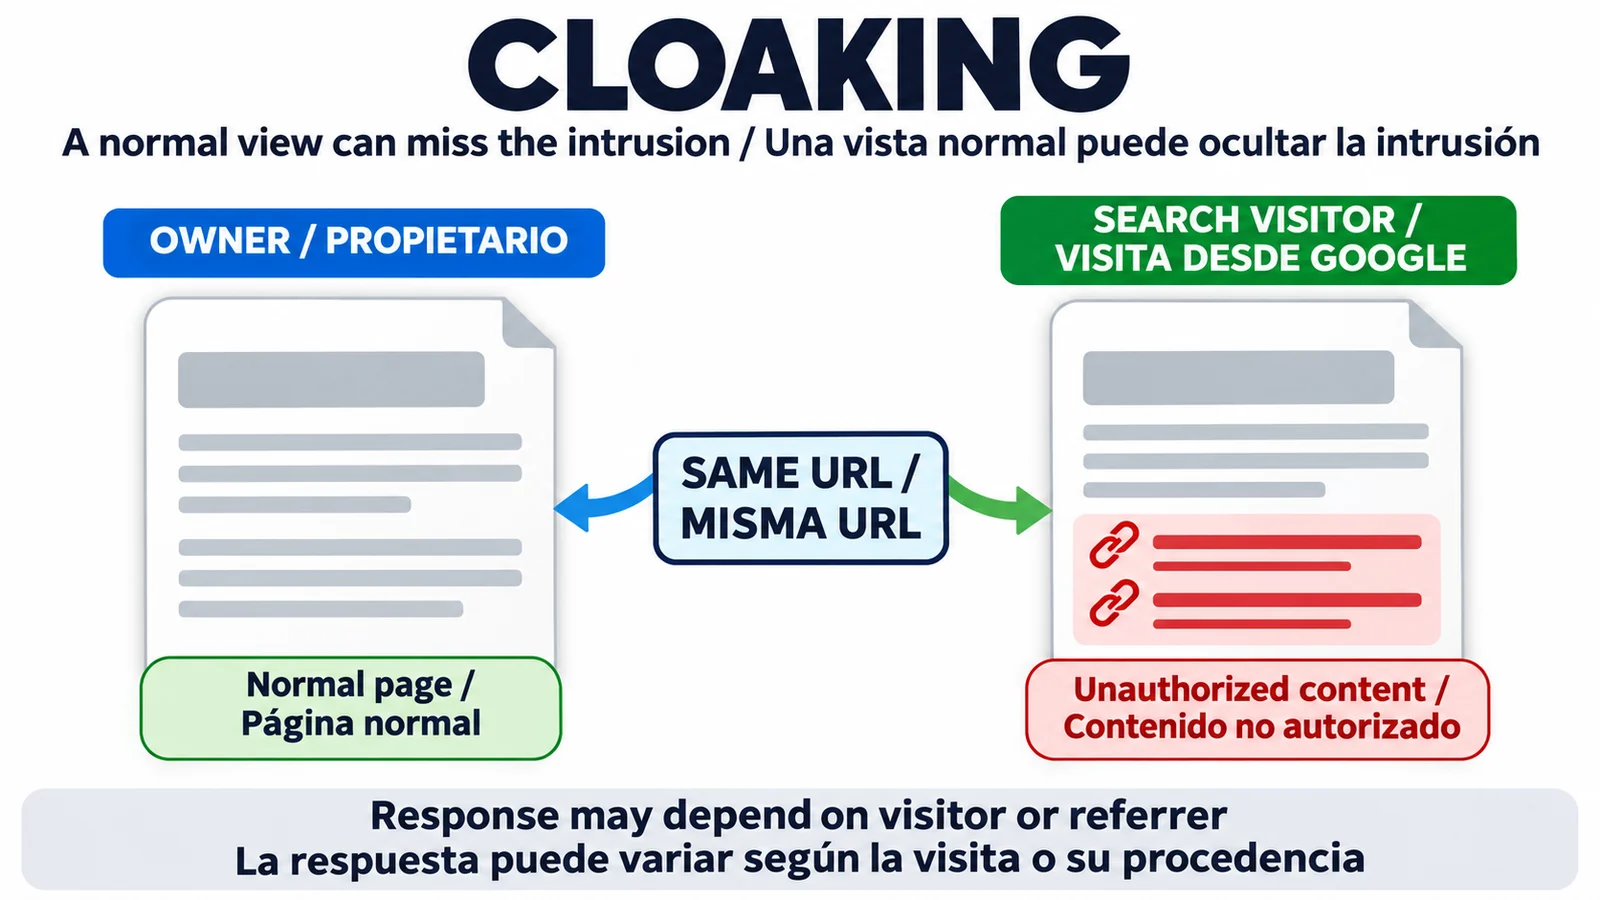
El spam SEO puede incluir páginas no autorizadas, enlaces añadidos a contenidos existentes o redirecciones maliciosas. Las políticas de spam de Google describen el contenido hackeado y el cloaking, incluida la presentación de contenido distinto a buscadores y usuarios. Por eso, una visita directa del propietario puede recibir algo diferente de una visita desde una búsqueda. La apariencia de la página de inicio no basta para dar la limpieza por terminada.
Problemas de seguridad y acciones manuales en Search Console
Abre el informe Problemas de seguridad y despliega cada problema indicado. Conserva las URL de ejemplo y los detalles de detección para el responsable técnico. Google aclara que esos ejemplos son una muestra, así que no delimitan toda la limpieza necesaria. Un informe sin avisos tampoco sustituye la inspección de la instalación si hay indicios de cambios no autorizados.
Consulta Acciones manuales por separado. Este informe recoge las medidas que Google aplica cuando un revisor humano detecta una infracción de sus políticas de spam. Una caída de tráfico no demuestra que exista una, y un problema de seguridad no implica automáticamente una acción manual.
Si no aparecen indicios de contenido no autorizado, investiga las demás razones por las que una web puede desaparecer de Google. Basa el diagnóstico en los informes y las comprobaciones del sitio, sin atribuir cada pérdida de visibilidad a un hackeo.
URL desconocidas y contenido indexado por Google
Revisa el informe de indexación de páginas para localizar rutas desconocidas y compáralas con los registros de publicación. Comprueba también el contenido del sitemap. Una página excluida puede ser legítima, mientras que una indexada puede contener material no autorizado. Ninguno de esos estados identifica una infección por sí solo.
Utiliza Inspección de URLs para analizar la dirección sospechosa exacta. Distingue los datos indexados que Google conserva de la prueba en tiempo real y guarda las fechas. Los datos almacenados pueden ser anteriores a la limpieza. La prueba actual permite ver contenido renderizado, pero no comprueba la ausencia de problemas de seguridad o acciones manuales ni garantiza la indexación.
Si solo está indexada la página de inicio, sigue las pruebas técnicas de las páginas internas. Ese patrón necesita una explicación aunque las comprobaciones de seguridad no detecten una intrusión.
Búsquedas rápidas en Google y sus límites
Busca site:example.com, sustituyendo el dominio de ejemplo por el tuyo. Añade un término sospechoso que hayas encontrado para acotar la comprobación. Revisa títulos y temas inesperados, incluidos términos farmacéuticos o de casinos. Los patrones de palabras clave japonesas u otro idioma merecen atención cuando no forman parte de las publicaciones autorizadas del sitio.
Guarda las URL sospechosas y la fecha de observación. Evita descargar documentos o saltarte avisos de seguridad para reproducir el problema. La guía de Problemas de seguridad de Google recomienda evitar las visitas directas desde el navegador a páginas infectadas. El proveedor o un especialista puede examinar las respuestas del servidor cuando el navegador habitual no muestre el comportamiento.
El operador site: no ofrece un inventario completo. Su recuento no mide la infección y la ausencia de resultados no certifica la limpieza. Usa esas búsquedas para reunir indicios y después investiga su origen en WordPress.
Comprobaciones de WordPress con el responsable técnico
Pide al proveedor que ayude a contener el malware activo y conservar las pruebas pertinentes. Antes de cambios destructivos, guarda una copia de los archivos y la base de datos. La guía de WordPress.org para sitios hackeados recomienda documentar los síntomas y contactar con el proveedor. Incluye las URL, la primera fecha conocida y los cambios ya intentados en la entrega al equipo técnico.
La investigación debe incluir:
- Cuentas de administrador que el equipo no pueda explicar, incluidos accesos que debieron retirarse.
- Plugins o temas desactualizados, instalados sin autorización o que ya no reciben mantenimiento.
- Archivos y reglas de redirección modificados, comparados con los despliegues legítimos.
- Contenido inyectado en páginas existentes o en la base de datos, junto con el código o acceso malicioso que siga presente.
Un archivo modificado ayer puede pertenecer a un despliegue autorizado. Un plugin desactualizado puede necesitar atención sin ser la vía de entrada demostrada. Conserva esa distinción para que la limpieza responda a lo ocurrido, en lugar de borrar cualquier elemento desconocido.
Si el trabajo exige conocimientos de código o servidores que tu equipo no tiene, recurre a un especialista en seguridad. Pide una explicación por escrito del problema de acceso y de cómo se corrigió. Borrar las entradas de spam visibles dejando el acceso del atacante sin resolver es una reparación incompleta.
Limpieza, URL de spam y retiradas temporales
Cierra la vía de entrada y revoca los accesos comprometidos durante la reparación. Elimina el contenido inyectado y el código malicioso de toda la instalación, y vuelve a comprobar las URL afectadas. Verifica que una copia de seguridad esté limpia antes de restaurarla y corrige el problema de acceso o la vulnerabilidad que permitió la intrusión. Cambia las credenciales afectadas y cierra las sesiones comprometidas. WordPress recomienda cambiar de nuevo las credenciales después de limpiar el sitio.
Respeta la función de cada URL durante la limpieza. Restaura el contenido previsto de una página legítima. Si el atacante creó una página sin nada legítimo que conservar, elimínala y verifica que devuelva un estado HTTP 404 o 410. Si muestra un error pero sigue devolviendo 200, hay que corregir la respuesta. Una redirección masiva a la página de inicio no demuestra que la URL no deseada haya desaparecido.
La documentación de Retiradas de Google distingue la eliminación permanente de la ocultación temporal en las búsquedas, que dura unos seis meses. La retirada temporal puede reducir la exposición mientras avanza la reparación. No elimina el contenido del servidor ni detiene el rastreo de Google.
Comprueba el alcance antes de enviar un prefijo de URL, porque puede incluir páginas legítimas. Evita ocultar el sitio entero como atajo para limpiarlo. Robots.txt tampoco sirve para retirar spam indexado, ya que Google necesita acceder a las URL para observar la respuesta modificada.
Solicitudes de revisión y pruebas de recuperación
Cuando todos los problemas de seguridad indicados estén corregidos en todo el sitio y hayas comprobado las soluciones, solicita una revisión desde Problemas de seguridad. Describe el problema y el trabajo terminado, con los resultados de las comprobaciones. Si Acciones manuales muestra otra incidencia, corrige todo su alcance y utiliza el proceso de revisión de ese informe.
Registra por separado las pruebas de cada resultado.
| Resultado | Prueba que conviene conservar |
|---|---|
| Instalación limpia | Hallazgos técnicos, problema de acceso corregido y comprobaciones posteriores |
| Revisión solicitada | Confirmación del informe correspondiente de Search Console |
| Revisión resuelta | Decisión de Google, distinta del justificante de envío |
| URL rastreada de nuevo | Información de rastreo fechada en Inspección de URLs |
| Cambio en indexación o visibilidad | Estado posterior de la URL y observaciones en búsquedas |
Estas observaciones no establecen un plazo garantizado y el rastreo puede ocurrir mientras otros trabajos siguen pendientes. La aprobación de una revisión, por sí sola, no demuestra que hayan vuelto las posiciones anteriores.
La guía de la actualización de spam de junio aporta contexto sobre las políticas. El anuncio de una actualización no permite diagnosticar una intrusión ni fijar una fecha de recuperación para este sitio.
Lista de limpieza y prevención
Usa esta lista para coordinar al propietario y al responsable técnico. Resume el trabajo del incidente sin convertir un resultado de búsqueda en el único criterio para cerrarlo.
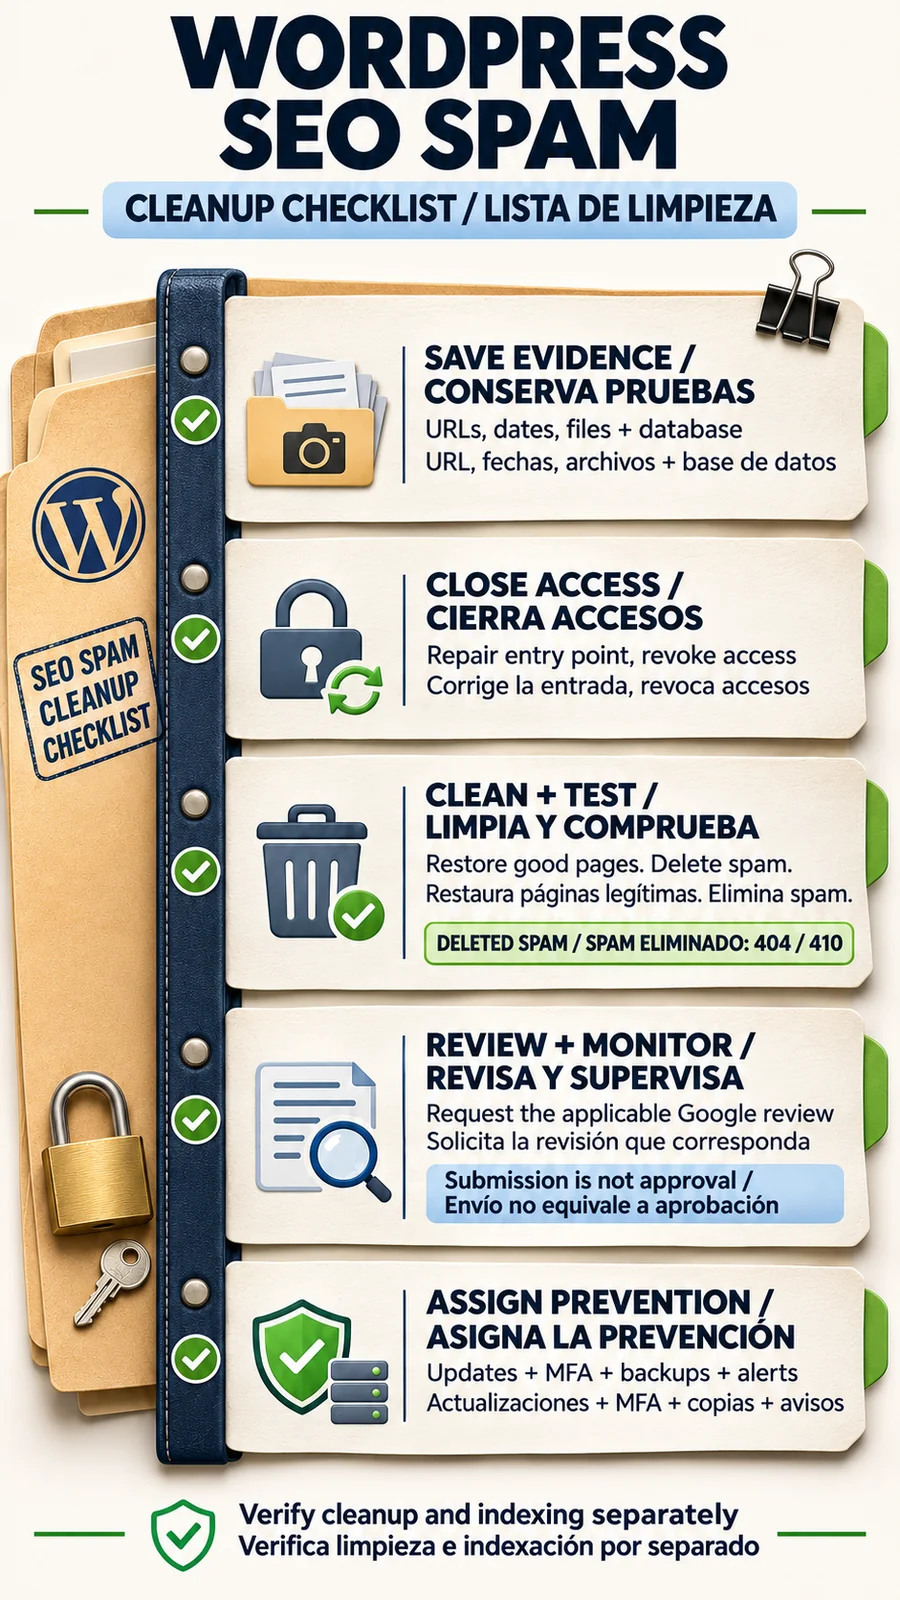
Después de limpiar el sitio, asigna responsables de las actualizaciones y los avisos de seguridad. La guía de protección de WordPress trata el mantenimiento del software, los controles de acceso, las copias y la supervisión. Usa credenciales únicas y MFA cuando esté disponible. Conserva copias de archivos y base de datos que permitan una restauración verificada, y compara los cambios sin explicación con el registro de mantenimiento.
En una agencia o equipo interno, deja por escrito quién recibe los avisos y quién puede recurrir al proveedor cuando termine el trabajo del especialista. Mantén el registro del incidente disponible para esa persona. Ante el siguiente aviso, una explicación fechada de la vía de entrada corregida aporta más que una nota diciendo que los resultados de búsqueda parecían normales.
Preguntas frecuentes
¿Puede un hackeo de spam SEO en WordPress quedar oculto al propietario?
Sí. El contenido o las redirecciones pueden depender del visitante o de su procedencia. Una página de inicio normal no descarta una intrusión. Investiga las URL sospechosas y la instalación de WordPress.
¿Una búsqueda site: sin resultados demuestra que el sitio está limpio?
No. Google indica que site: puede omitir URL indexadas. Úsalo para reunir indicios junto con Search Console y las comprobaciones del proveedor.
¿Las URL de spam eliminadas deben devolver 404 o 410?
Las páginas creadas por el atacante sin contenido legítimo que conservar deben eliminarse con respuestas HTTP 404 o 410. Restaura las páginas legítimas con su contenido previsto.
¿La herramienta Retiradas de Google limpia el sitio hackeado?
No. Oculta resultados en Google temporalmente, durante unos seis meses. La reparación del servidor sigue siendo necesaria y una solicitud por prefijo debe excluir las URL legítimas.
¿La revisión de seguridad equivale a la de una acción manual?
No. Consulta ambos informes y utiliza el proceso correspondiente a cada problema indicado. Envía la solicitud después de corregir todo su alcance. Conserva la decisión posterior por separado del justificante de envío.
Sobre el autor